Entrevista exclusiva: WolfSec0x0 fala sobre o escândalo de trapaça do Mesh Agent neste ano
GipsyTeam
Ontem, 20:00
Um especialista em cibersegurança que atende pelo nome de "WolfSec0x0" conversou com a gente sobre a investigação do escândalo do Mesh Agent, revelou novos detalhes e deu dicas de como proteger sua banca.
No fim de setembro, o usuário do X "WolfSec0x0" publicou uma thread sobre o ataque a jogadores de high stakes com o programa de acesso remoto Mesh Agent.
Com o Mesh Agent, os atacantes tinham acesso ao computador da vítima e conseguiam ver suas hole cards durante o jogo. Seria como jogar contra Mike Postle, só que com ele olhando por cima do seu ombro, e não para o próprio colo.
Paul Gregg é acusado de usar o Mesh Agent para ver cartas de rivais no poker online. Entenda o caso, as salas citadas e as perdas milionárias relatadas.
Na entrevista ao GipsyTeam, o autor da investigação explicou que atua profissionalmente com cibersegurança há mais de 10 anos, mas que sua ligação com o poker vai além da carreira.
Ele começou a jogar ainda adolescente, depois passou para o cash game ao vivo, entre $2/$5 e $10/$25. Hoje, WolfSec0x0 joga de NL200 a NL1.000, mas apenas por hobby. Sua função principal é gerenciar equipes responsáveis por sistemas de automação e detecção de ameaças.
Ao longo dos anos de convivência em comunidades de poker no Discord, ele conquistou a confiança de grandes jogadores de high stakes e já ajudou alguns deles a se recuperar de ataques hackers.
Por isso, quando um grupo de regulares encontrou um programa suspeito em seus computadores, eles recorreram a ele.
Conversamos com WolfSec0x0 sobre os detalhes do caso de grande repercussão, a possível dimensão do problema e a segurança do poker online em geral.
Como o Mesh Agent foi descoberto e de onde veio a versão infectada
— Você pode contar como esse caso começou do seu ponto de vista? O que a comunidade de high stakes trouxe a você no início e qual foi a primeira descoberta que o fez perceber que era algo maior do que uma conta suspeita de poker ou uma infecção isolada por malware?
Fui contatado por um pequeno grupo de jogadores de high stakes com quem eu já tinha trabalhado em outros problemas de cibersegurança, embora eu acredite que o primeiro ponto de contato tenha sido alguém que sabia que eu havia trabalhado com eles, e não alguém com quem eu tivesse trabalhado diretamente.
Eles já tinham começado a investigar por conta própria, usando assistentes de IA para compensar qualquer limitação técnica. Quando cheguei, eles já tinham feito o suficiente para entender o que era a ferramenta de RMM Mesh Agent e para onde ela se comunicava. Além disso, havia jogadores suficientes relatando que também estavam infectados, o que tornava improvável que fosse uma infecção isolada. A partir daí, comecei a identificar semelhanças e possíveis vias de acesso inicial.
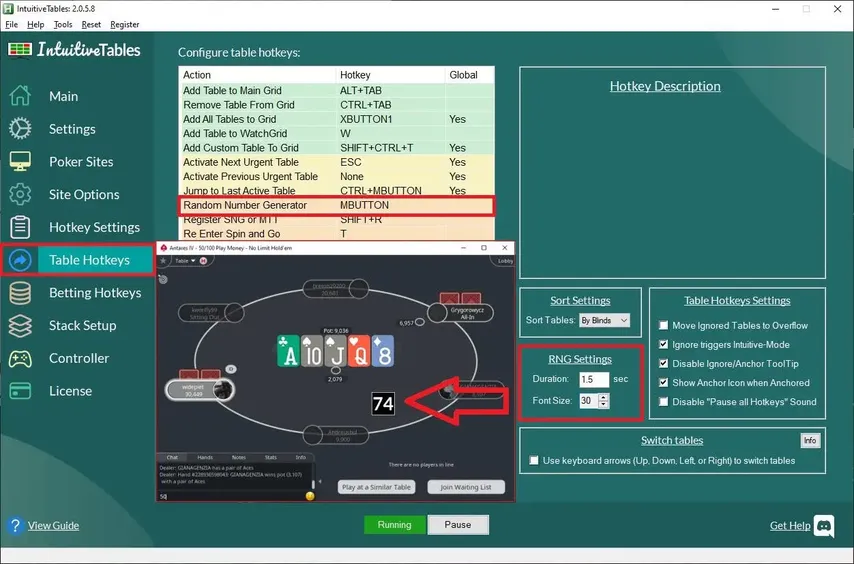
Com essas informações, consegui criar alguns scripts de triagem para os jogadores executarem e começarem a verificar os logs de seus PCs. Foi assim que descobrimos o instalador comprometido do IntuitiveTables (que foi baixado da fonte legítima).
— Como você confirmou que o instalador baixado da fonte legítima estava comprometido? E você sabe como ele foi infectado?
Conseguimos ver a origem do download nos logs e nos artefatos dos computadores comprometidos, e confirmamos isso com várias pessoas.
O segundo programa comprometido, com funções semelhantes, foi o Jurojin.
No início de outubro, os desenvolvedores do Jurojin publicaram seu próprio relatório técnico sobre o ataque. Segundo as conclusões, de junho de 2025 a janeiro de 2026 o atacante substituiu periodicamente as atualizações para um grupo específico de usuários. A empresa encontrou 92 casos diferentes de distribuição de arquivos modificados. Às vezes, o arquivo substituído ficava acessível por apenas algumas horas e depois era trocado pela versão normal.
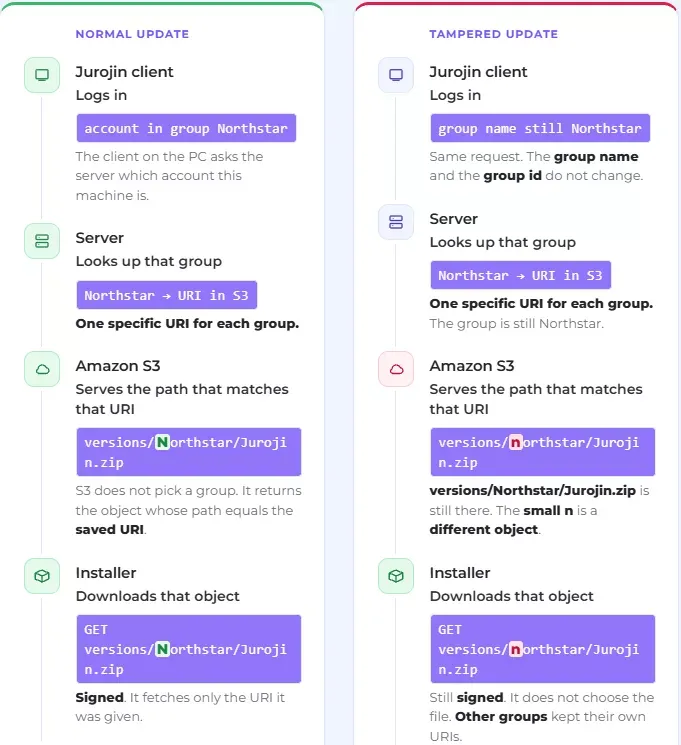
Para redirecionar o download, o atacante alterou uma letra no endereço do arquivo no Amazon S3. Com isso, para certos usuários, o programa baixava o arquivo de outro local sem alterar o mecanismo normal de atualização. No entanto, nem todo arquivo modificado continha a ferramenta de acesso remoto.
Caminho normal de download de atualização do Jurojin (à esquerda) e o alterado pelo atacante (à direita)
— Vocês descobriram como o instalador do IntuitiveTables foi comprometido?
Em parte. Sabemos o que foi feito, mas ainda não sabemos como o atacante entrou (no caso do IntuitiveTables, eles não divulgaram nenhuma informação ao público). Em 3 de março de 2026, uma versão do IntuitiveTables com backdoor foi compilada e assinada com o certificado de assinatura de código válido da própria empresa, e pelo menos uma vítima a baixou diretamente do site oficial. Ela foi compilada a partir de um código-fonte mais recente do que o da versão limpa anterior.
Ou seja, não foi alguém reempacotando um instalador antigo: o atacante parece ter tido acesso ao código-fonte e ao processo de assinatura. O código oculto verificava o nome de tela do jogador em uma lista de alvos e só instalava o software de acesso remoto quando havia correspondência. Todos os outros que usaram essa versão não teriam percebido nada de anormal. Como o pipeline de build foi comprometido ainda é uma questão em aberto para o IntuitiveTables e para as autoridades.
Sobre os casos anteriores: a infecção mais antiga que confirmamos desse operador é de novembro de 2022, bem antes da via dos softwares de poker. Essas primeiras vítimas foram atacadas de maneiras mais tradicionais: uma brecha no PC, um truque para obter direitos de administrador, ferramentas de roubo de senhas e uma cópia disfarçada do agente de acesso remoto. A via das ferramentas de poker veio depois.
O canal de atualização do Jurojin distribuiu pacotes maliciosos de junho de 2025 até 2026, e a versão do IntuitiveTables veio em março de 2026. Eu mesmo não confirmei nenhuma infecção de 2022, mas esse operador claramente atua há anos e espalha malware desde pelo menos 2022, até onde eu sei.
Mais de 100 casos confirmados e centenas de MB de dados dos computadores dos jogadores
— Seu primeiro relatório mencionava cerca de 30 computadores afetados. Vocês têm um número atualizado? E sabemos quantos desses jogadores foram de fato alvos nas mesas?
Ainda não há um número final, e talvez nunca haja um número exato. Mais de 100 casos estão confirmados agora, contra cerca de 30 no nosso primeiro relatório, e suspeito que o total esteja entre 300 e 1.000. Os próprios registros do Jurojin mostram que várias centenas de contas foram direcionadas ao download malicioso pelo menos uma vez, e eles descrevem isso como um mínimo. Ter sido exposto não é o mesmo que ter sido infectado, mas é por isso que coloco o intervalo onde coloco.
Sobre o direcionamento: continuo acreditando que toda vítima foi escolhida em algum grau, com base em quem ela é (high stakes ou alto perfil) e onde joga (GGPoker, WPN, CoinPoker e outras). O backdoor do IntuitiveTables é o exemplo mais claro: ele só instalava o agente se o nome de tela do jogador estivesse em uma lista de alvos.
Também vemos sessões de área de trabalho remota nos PCs das vítimas enviando centenas de megabytes de uma vez, o que condiz com alguém acompanhando o jogo ao vivo. Mas só as salas de poker conseguem associar essas sessões a mãos específicas, porque só elas sabem quem estava sentado à mesa. Essa é a peça mais importante que falta.
Como as salas de poker devem lidar com denúncias
— Patrick Howard enviou à GGPoker um relatório sobre o jogo suspeito de Paul Gregg no início de setembro, e Ignacio Morón diz que jogadores levantavam preocupações havia anos. Como você acha que as salas de poker deveriam ter tratado essas denúncias?
Não posso falar sobre esse relatório específico nem sobre o que a GGPoker fez internamente com ele. Em geral, acho que as salas devem tratar denúncias de integridade críveis como possíveis incidentes de segurança, e não apenas como reclamações de jogadores: confirmar o recebimento, preservar os dados e dar retorno a quem fez a denúncia.
Este caso também mostra por que as verificações habituais podem deixar passar esse tipo de trapaça. Ela funcionou por meio de malware nos computadores das vítimas, então a conta beneficiada podia estar em uma máquina perfeitamente limpa, com um jogo de aparência normal. As salas precisam olhar também pelo lado da vítima: quais contas sentam sempre com os mesmos jogadores e quem vence de forma improvável justamente contra eles.
Muitas vozes nesta comunidade fazem um ótimo trabalho ao dar o alerta quando algo está errado, e espero que recebam mais crédito daqui para a frente. Vi que a equipe do WPT lançou um projeto muito bom dedicado a encontrar super users.
WolfSec0x0 provavelmente se refere à AceGuardian Research, da A5 Labs. A empresa publicou em código aberto ferramentas para detectar jogo suspeito a partir de históricos de mãos. O GipsyTeam já relatou uma conversa entre os fundadores da A5 Labs e Joe Ingram sobre o combate a bots e outras formas de trapaça.
Os convidados do podcast de Joe Ingram foram os fundadores da A5 Labs, John Andress e Thanh Tran, que atuam há anos na área de segurança em jogos de azar online. Eles discutiram os tipos mais comuns de fraudes e quais bots são os mais perigosos para os jogadores.
— Como salas e pesquisadores independentes poderiam trabalhar juntos sem colocar a privacidade dos jogadores em risco?
Sinceramente, há pouquíssimo incentivo para as salas de poker trabalharem com terceiros, então acho que cabe à base de jogadores de cada sala exigir transparência e colaboração. Mas é possível fazer isso sem colocar a privacidade de ninguém em risco.
Muita coisa importante não contém nenhum dado pessoal: nomes de arquivos de malware, domínios, endereços de servidores e técnicas de ataque podem ser compartilhados livremente entre salas e pesquisadores, como os bancos compartilham indicadores de fraude. Quando dados de jogadores são necessários, o consentimento resolve.
Nesta investigação, os jogadores compartilharam seus próprios dados voluntariamente, nós nos referimos a eles apenas pelo nome de usuário, e suas identidades só foram repassadas a uma sala, fornecedor ou polícia com a permissão deles. As salas também poderiam facilitar a pesquisa independente sem expor ninguém. Poderiam usar IDs anônimos estáveis nos históricos de mãos, para que padrões possam ser estudados sem revelar quem é quem, e manter um contato de segurança que realmente responda.
— A WPN introduziu recentemente o ScreenShield, um recurso criado para impedir que outros softwares capturem as mesas de poker. O que você acha? Seria suficiente para evitar ataques como o do Mesh Agent?
Eu mesmo não testei e ouvi de segunda mão que não é muito eficaz. Provavelmente ajuda contra o proverbial “fruto mais baixo da árvore”.
— Quais três salas de poker você acha que são as mais seguras para os jogadores hoje, e por quê?
Sem um conhecimento profundo das medidas de segurança que cada sala usa, é difícil para mim fazer um ranking.
O que posso dizer é que as equipes de segurança que procuram saber mais e adotam uma postura proativa são as que mais me inspiram confiança para encontrar e remover usuários mal-intencionados e trapaceiros. Se eu fosse escolher onde jogar, procuraria uma sala que responde rápido quando jogadores ou pesquisadores reportam algo, é transparente sobre o que descobre e reembolsa os jogadores quando a trapaça é confirmada.
Compensação para os jogadores afetados
Após a publicação da investigação, os desenvolvedores do Jurojin reconheceram o problema de segurança em seu software e pediram desculpas aos usuários.
Eles também trataram do tema da compensação:
“Compensação e reembolsos são responsabilidade das salas. Elas são as que podem validar o jogo limpo e analisar padrões de jogo. Nós não conseguimos fazer essa análise, e não devemos. As salas têm os históricos de mãos e os registros de contas dos quais um reembolso depende.”
— Você concorda? Quem você acha que deve pagar pelas perdas em casos como este?
Não sou advogado, então deixo a questão da responsabilidade legal para outras pessoas.
Na prática, vejo dois caminhos.
No curto prazo, as salas de poker são as mais bem posicionadas para agir. Só elas conseguem ver quais contas sentaram com as vítimas enquanto suas telas estavam sendo observadas, e podem bloquear e confiscar esses ganhos e reembolsar as vítimas, como as salas já fizeram em casos anteriores de bots e super users.
No fim das contas, porém, acredito que a melhor chance de recuperar algo além disso é a ação das autoridades contra a pessoa por trás disso. Incentivo todo jogador afetado a registrar um boletim de ocorrência com uma estimativa de suas perdas (IC3 nos EUA, Action Fraud no Reino Unido, ou a polícia local), para que os casos possam ser ligados.
Como os jogadores podem se proteger
— Quais são as duas ou três coisas mais importantes que os jogadores de poker online devem fazer para manter seus computadores seguros?
Seja proativo: Aprenda o básico de segurança de PC: o que está instalado, o que inicia junto com o Windows e se há algum software de acesso remoto na sua máquina que você não instalou. Sinais de alerta neste caso incluem um serviço “Mesh Agent”, ferramentas de acesso remoto que você não reconhece e exclusões do Windows Defender que você não adicionou. Assistentes de IA são ótimos para ajudar a entender o que você está vendo, mas nunca execute comandos ou scripts que você não entende, mesmo que um site ou uma pessoa do “suporte” mande. Essa é uma das formas mais comuns de as pessoas se infectarem.
Para jogadores profissionais: use uma máquina dedicada e limpa apenas para poker. Sem e-mail, navegação geral, downloads, software pirata ou cripto nela, e mantenha a lista de ferramentas de poker o mais curta possível. Neste caso, o malware veio por ferramentas de poker populares. Uma delas estava assinada com o certificado real do desenvolvedor e foi baixada do site oficial, então “assinado” e “oficial” não são garantias. Cada ferramenta que você adiciona é mais uma porta de entrada.
Para jogadores de stakes mais altos: trate seu computador e suas contas como uma empresa trataria. Use um gerenciador de senhas. Guarde cripto em uma carteira de hardware. Contrate uma segurança externa para auditar sua configuração regularmente e tenha um plano para quando algo der errado.
Recuperação para quem foi afetado: a partir de outro dispositivo limpo, troque primeiro a senha do e-mail e encerre todas as sessões, depois faça o mesmo com todo o resto. Em seguida, formate e reinstale o PC.
— Além do Mesh Agent, o que mais o preocupa na segurança do poker online hoje? Você está trabalhando em outras investigações relacionadas ao poker sobre as quais possa falar?
O que mais me preocupa é que isso vai continuar acontecendo, e mais rápido, porque a IA está facilitando para os atacantes criar e operar campanhas como esta.
A outra grande preocupação é a cadeia de suprimentos. Jogadores sérios usam várias ferramentas de terceiros (HUDs, gerenciadores de mesa, trackers, solvers), geralmente com direitos totais de administrador e muitas vezes de desenvolvedores bem pequenos. Se você compromete uma delas, pode alcançar centenas de jogadores de high stakes de uma vez, e neste caso duas ferramentas diferentes foram usadas.
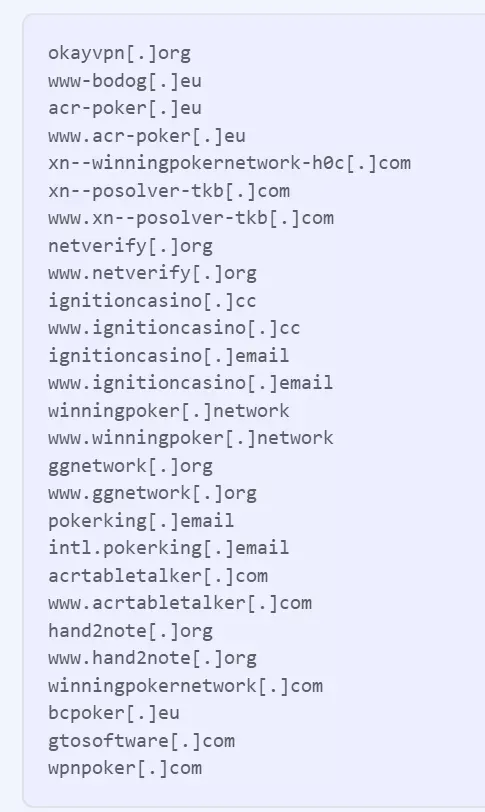
Também encontramos domínios falsos de ferramentas de poker populares na rede do atacante, como hand2note(.)org (o site verdadeiro é hand2note.com) e um domínio parecido com o do PioSolver, escrito com um “ı” sem ponto.
Domínios falsos da lista publicada pela Jurojin
Sempre confira o endereço antes de baixar qualquer coisa.
Como verificar seu computador agora
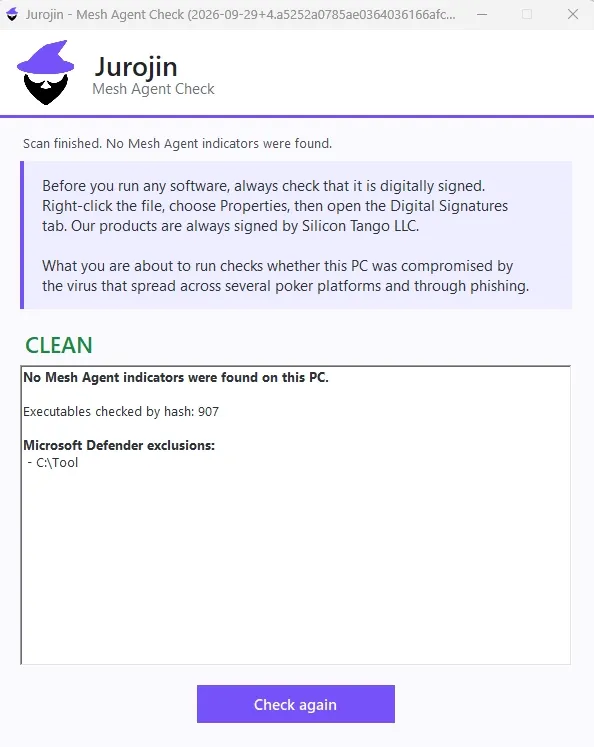
Você pode verificar se há Mesh Agent no seu computador usando o Jurojin Mesh Check (ao clicar no link, o download começa imediatamente a partir do site oficial da Jurojin).
A ausência de vestígios de invasão não garante que o computador não tenha sido infectado.
Se houver motivo sério para suspeitar de invasão, os desenvolvedores do Jurojin recomendam a reinstalação completa do Windows.
Você poderá deixar comentários, avaliar postagens, participar de discussões e melhorar seu nível de jogo.
Se você preferir um baralho de quatro cores e quiser desativar as animações de avatar, essas opções estarão nas configurações do seu perfil.
Favoritos, cavaladas e outras ferramentas convenientes do site ficarão disponíveis para você.
Em cada página, você verá onde novas postagens e comentários apareceram.
Se você estiver registrado nas salas de poker GipsyTeam, você receberá estatísticas de rake, pontos de bônus para compras na loja, promoções exclusivas e suporte estendido.